

Stan informacji: 22 października 2026 r.
21 października 2026 r. opublikowano poprawki dwóch krytycznych luk w PHP, czyli technologii, na której działa każdy sklep PrestaShop. Podatności nazwano PHP2Shell. W pewnych warunkach pozwalają zaatakować serwer bez logowania do sklepu.
Dobra wiadomość: poprawki już są, także dla części starszych wersji PHP. Poniżej wyjaśniamy, co to oznacza dla Twojego sklepu i co sprawdzić.
W skrócie:
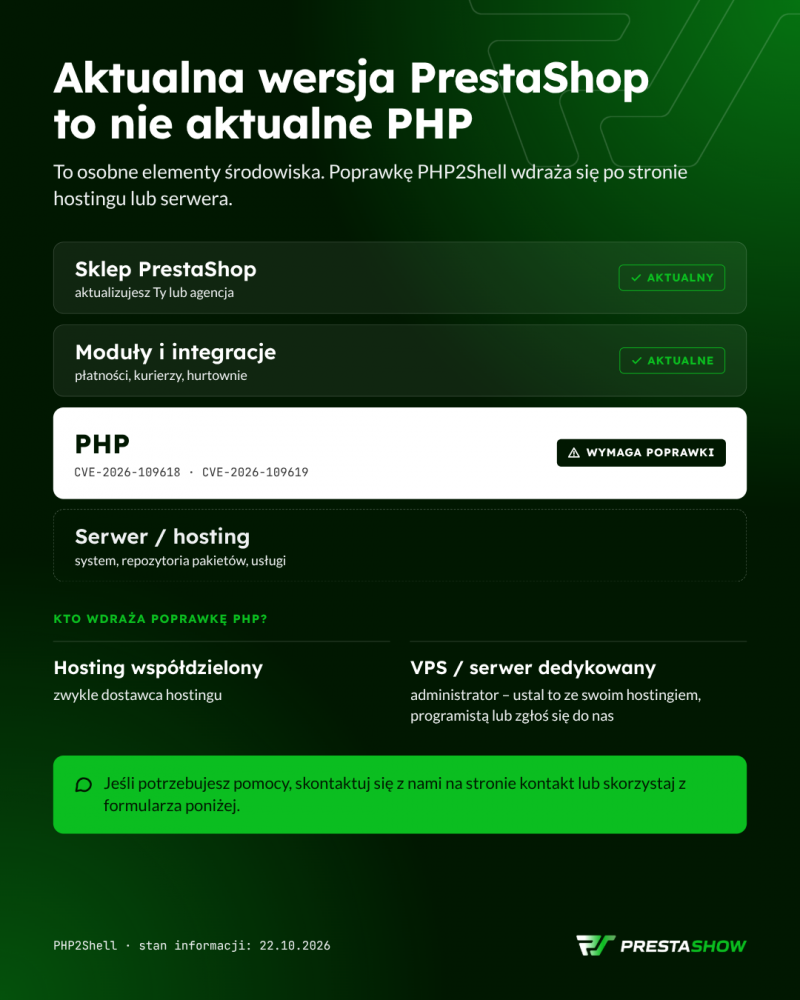
- Luki dotyczą PHP, a nie samej PrestaShop. Aktualna wersja sklepu nie oznacza bezpiecznego serwera.
- Poprawkę wdraża dostawca hostingu współdzielonego albo administrator serwera lub programista/devops.
- Masz PHP 7.4, 8.0 lub 8.1? Nie musisz od razu podnosić wersji - sprawdź, czy dostępna jest aktualizacja w postaci backport-u.
- Po aktualizacji PHP upewnij się, że sklep naprawdę korzysta z poprawionego PHP i przetestuj sklep.
Szczegóły powyższego procesu poznasz poniżej.
Czym jest PHP2Shell i dlaczego dotyczy Twojego sklepu?
PHP2Shell to wspólna nazwa dwóch luk w PHP: CVE-2026-109618 i CVE-2026-109619. W określonych warunkach pozwalają osobie z zewnątrz uruchomić na serwerze własny kod z uprawnieniami aplikacji.
Co może zrobić atakujący?
Zależy to od konfiguracji serwera. W najgorszym przypadku może uzyskać dostęp do:
- plików sklepu,
- ustawień,
- danych dostępowych do bazy danych.
Nie oznacza to, że każdy sklep został lub zostanie zaatakowany. Podatne środowisko wymaga mimo wszystko pilnej aktualizacji.
Jeśli Twój sklep teraz działa normalnie - to jeszcze nic nie znaczy
Luka nie daje żadnych widocznych objawów. Sklep działa, zamówienia spływają, błędów brak. Pewność daje tylko sprawdzenie, czy używana przez sklep wersja PHP ma poprawkę.
Aktualna wersja PrestaShop nie chroni przed PHP2Shell
Możesz mieć najnowszą wersję sklepu i wszystkie moduły aktualne, a mimo to korzystać z wersji PHP, która jest podatna na atak.
Tej luki nie usuniesz aktualizacją sklepu. Poprawkę trzeba wdrożyć po stronie hostingu lub serwera.
Kto odpowiada za aktualizację PHP?
| Rodzaj serwera | Kto zwykle wdraża poprawkę |
|---|---|
| Hosting współdzielony | Dostawca hostingu |
| VPS lub serwer dedykowany | Administrator – ustal, czy obejmuje to wykupiona usługa administracji |
Wskazówka: zapytaj wprost o poprawki PHP2Shell. Informacja, że „sklep jest aktualny” nie mówi nic o stanie PHP.
Nie masz czasu, chcesz działać szybko?
Które z aktualnych wersji PHP mają poprawkę?
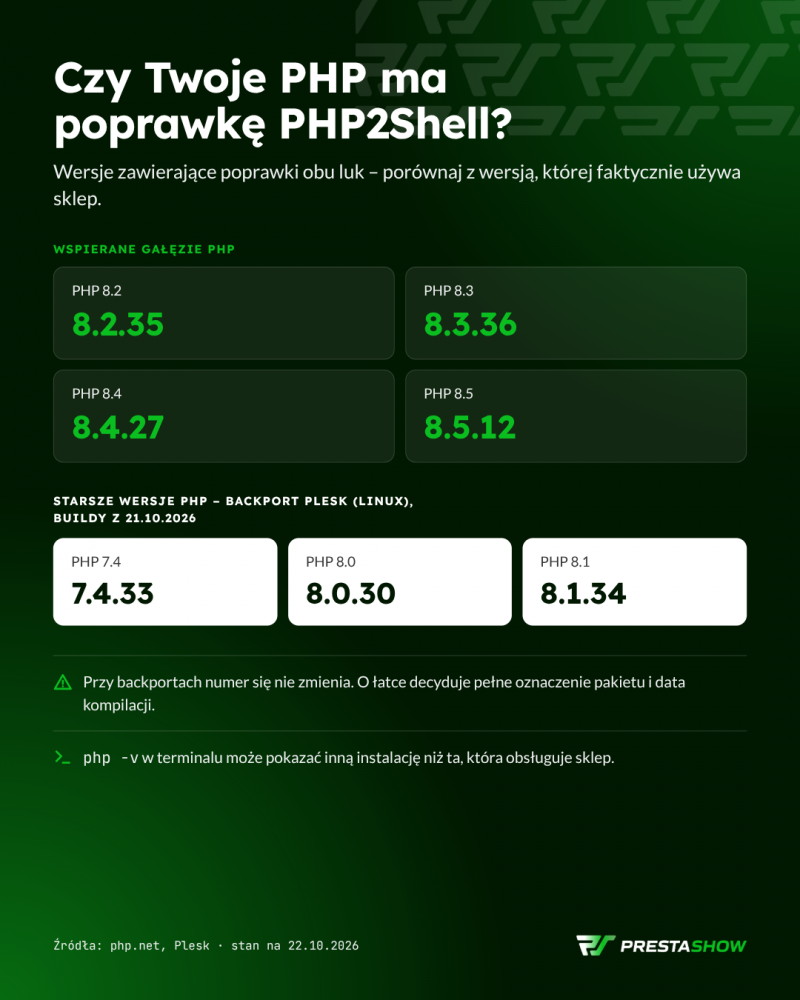
Poprawki są dostępne dla wszystkich aktualnie wspieranych gałęzi PHP, a dzięki Pleskowi także dla starszych wersji PHP.
UWAGA! Wsparcie posiada PHP w wersjach 8.2-8.5.
PHP 8.2–8.5: wersje z poprawkami
| Gałąź PHP | Wersja zawierająca poprawki |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
Zanim zdecydujesz o przejściu na nowsze PHP sprawdź, jakie aktualizacje są dostępne w panelu Twojego serwera. Poproś dostawcę o potwierdzenie, że usuwają obie luki.
Starsze wersje PrestaShop i PHP 7.4, 8.0 i 8.1: nie musisz od razu aktualizować sklepu - choć warto!
Starsza wersja PHP często jest wynikową ograniczeń sklepu, modułów lub integracji.
Jeśli zaprzestałeś w pewnym momencie aktualozwać sklep, moduły i komponenty serwera, to prawdopodobnie nadal korzystasz z starszych wersji PHP.
Dziś pochopna zmiana PHP na serwerze, na którym stoi Twój sklep PrestaShop może np. zepsuć koszyk, płatności, panel administracyjny lub cały sklep.
PHP BACKPORT
Na przykład Plesk udostępnił dla Linuksa poprawione pakiety PHP 7.4, 8.0 i 8.1. To tzw. backport, czyli przeniesienie poprawki bezpieczeństwa do starszej wersji.
Uwaga: sam numer wersji może wprowadzać w błąd. Przy backportach numer wersji się nie zmienia. Poprawiona instalacja nadal może zgłaszać na przykład PHP 8.1.34. O tym, czy łatka jest na miejscu, decyduje pełne oznaczenie pakietu i data kompilacji.
Kontynuując przykład - Plesk potwierdza poprawki w buildach PHP 7.4.33, 8.0.30 i 8.1.34 z 21 października 2026 r. Dostawcy hostingu i dystrybucje Linuksa mogą jednak oznaczać pakiety po swojemu. Wynik zawsze porównaj z komunikatem dostawcy Twojego serwera lub potwierdź z swoim programistą lub serwerowcem.
Łatka manualna starych wersji PHP
Jest również możliwe wprowadzenie manualnej łatki dla starszej wersji PHP, jednak wymagana jest specjalistyczna wiedzą programistyczna i serwerowa.
Co zrobić? Plan w 5 krokach
- Sprawdź dostępne aktualizacje PHP w panelu serwera lub u dostawcy hostingu. Szukaj wyraźnych oznaczeń pod opisywaną podatność
- Zapytaj o poprawki PHP2Shell i poproś o potwierdzenie, że usuwają obie luki.
- Masz starsze PHP? Zanim podniesiesz wersje PHP w ustawieniach serwera (jest to ryzykowne dla stabilności starszego sklepu) sprawdź, czy dla Twojej wersji PHP dostępny jest backport.
- Rozważ testy z PHP na wersji developerskiej sklepu.
- Po aktualizacji potwierdź, że sklep używa poprawionego PHP – szczegóły poniżej.
- Przetestuj sprzedaż: koszyk, zamówienie, płatność i integracje.
Co sprawdzić po aktualizacji?
1. Czy sklep naprawdę korzysta z nowego PHP
Na jednym serwerze może działać kilka wersji PHP. Domena sklepu, zadania cykliczne (cron) i panel hostingu mogą korzystać z różnych wersji PHP.
Dlatego sprawdź, czy:
- domena sklepu działa na poprawionej wersji PHP,
- wykonano wymagane restarty usług.
Uwaga: polecenie php -v w terminalu może pokazywać informacje o innej instalacji PHP niż ta, która obsługuje stronę.
2. Czy ścieżka zakupowa w sklepie działa bez zakłóceń
Po zmianach przejdź ścieżkę klienta:
- dodanie produktu do koszyka,
- złożenie zamówienia testowego,
- rozpoczęcie płatności,
- działanie najważniejszych integracji (np. kurierzy, ERP, porównywarki).
Twój serwer nie udostępnia aktualizacji?
Brak nowych pakietów nie przesądza, że poprawki nie ma. Przyczyną bywa problem z repozytorium lub kluczem podpisującym pakiety. System korzysta wtedy ze starych list i nie widzi nowych wydań. Ostrzeżenia, błędy podpisów albo niejasne komunikaty trzeba wyjaśnić, zanim uznasz serwer za aktualny.
Jeśli Twój hosting nie dostarcza wsparcia w tym zakresie - skonsultuj się ze specjalistą (np. z nami).
Cloudflare ratuje częsciowo sytuację
Reguły Cloudflare pomogą, ale nie zastąpią aktualizacji
Cloudflare udostępnił reguły ochronne dla PHP2Shell, także w darmowym planie Free. To dodatkowa warstwa zabezpieczeń. Nie zastępuje jednak aktualizacji PHP.
Nie wiesz, jak to sprawdzić? Zrobimy to dla Ciebie
Nie masz pewności, jaka wersja PHP obsługuje Twój sklep? Nie wiesz, czy poprawka jest już wgrana? Próbowałeś sam lub z zespołem wgrać poprawkę, ale aktualizacja kończy się błędem? Skorzystaj z naszej administracji i obsługi technicznej PrestaShop.
Gdy wyślesz do nas wiadomości z zapytaniem - przez formularz kontaktowy powyżej - otrzymasz od nas bezpieczny skrypt PHP, którym samodzielnie sprawdzisz PHP na swoim serwerze. Skrypt sprawdzi wersję Twojego PHP i da jasną informację: czy PHP jest bezpieczne w Twoim sklepie. Jeśli nie - otrzymasz od nas ofertę szybkiego zabezpieczenia PHP w Twoim sklepie - przez zespół naszych DevOpsów.
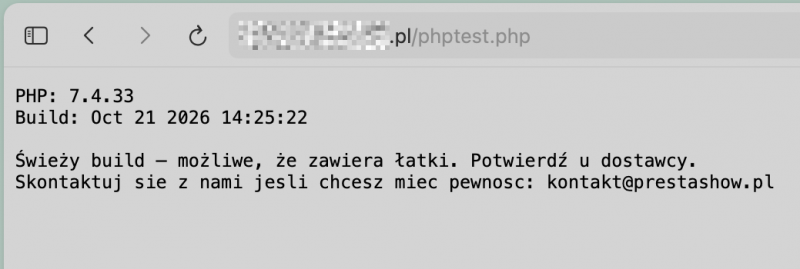
W ramach aktualizacji PHP :
- sprawdzimy środowisko Twojego sklepu,
- dobierzemy właściwe aktualizacje,
- zweryfikujemy działanie sklepu po wdrożeniu,
- jeśli poprawki dla Twojej wersji nie ma, ustalimy inny sposób zabezpieczenia.
Napisz do nas, podając adres sklepu i nazwę hostingu. Jeśli znasz wersję PrestaShop i PHP, dopisz je – szybciej ustalimy zakres prac.